Zum Inhalt springen

Anwendungsfall

Eine Stichprobe ist kein Audit-Trail.

In einem regulierten Umfeld ist „Wir haben eine Stichprobe geprüft“ eine schwache Antwort. Kaizo bewertet jede Konversation nach Ihren Compliance-Kriterien und verknüpft jeden Score mit dem Transkript.

Anwendungsfall
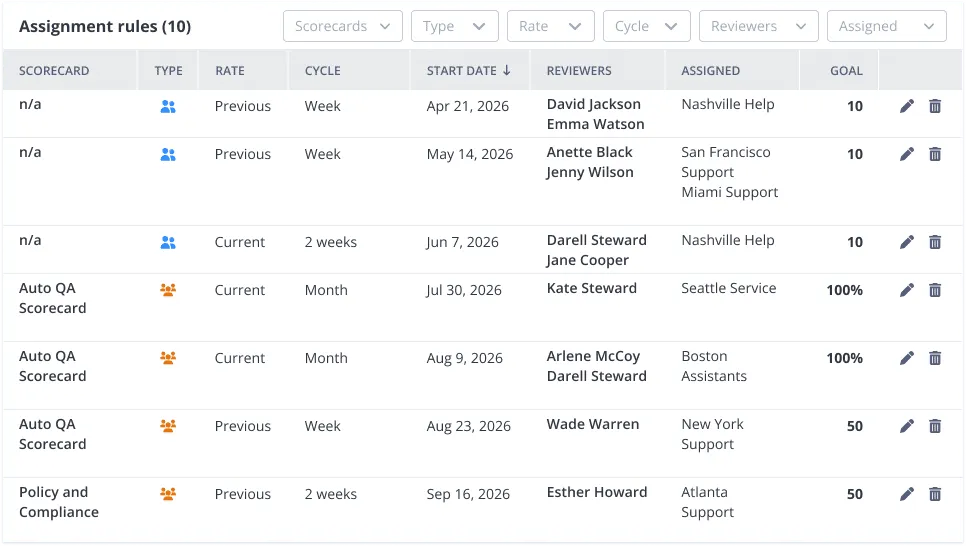
Compliance-Kriterien, konfiguriert auf einer Kaizo-Scorecard

Von globalen Supportteams genutzt

5/5 auf G2
  • AICPA SOC 2 Siegel SOC 2 Type II
  • ISO 27001 Zeichen ISO 27001
  • DSGVO-Sterne GDPR
Trust Center

Die Lücke, die eine Aufsichtsbehörde finden wird

Wenn Compliance davon abhängt, einen Bruchteil der Konversationen zu prüfen, bleibt der Großteil Ihres Risikos systembedingt ungeprüft. Die Konversationen, auf die es am meisten ankommt, eine Beschwerde, ein schutzbedürftiger Kunde, ein Gespräch über Limits, sind genau die, die eine Zufallsstichprobe am wenigsten wahrscheinlich erfasst.

Abdeckung

Jede Konversation nach Ihren Kriterien geprüft.

Compliance-Kriterien stehen neben Qualitätskriterien auf derselben Scorecard und werden auf 100 % der Konversationen angewendet statt auf eine Stichprobe.

  • Jedes Mal einheitliche Auslegung
  • Jeder Score verweist auf die Belege im Transkript
  • Eigene Kriterien für Ihr regulatorisches Umfeld
Abdeckung
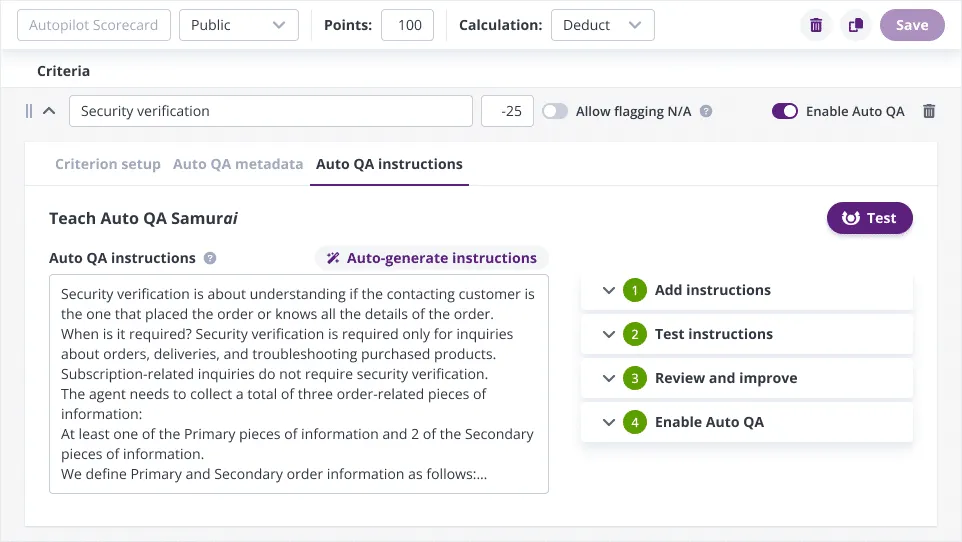
Compliance-Kriterien, konfiguriert auf einer Kaizo-Scorecard

Belege

Belastbar, wenn jemand nachfragt.

Weil sich jeder Score auf die Konversation zurückführen lässt, aus der er stammt, ist der Audit-Trail die Arbeit selbst und kein nachträglich zusammengestellter Bericht.

Belege
Ein Score, verknüpft mit den Belegen in der Konversation dahinter
100%
Abdeckung, keine Stichprobe
0
übersprungene Konversationen
SOC 2
und ISO 27001 zertifiziert

Supportverantwortliche, die nicht mehr raten

  • 50%

    weniger Zeit für QA

    “Our tickets can be long and complex. AI has been a life-saver in our experience.”

    SteelSeries

  • 75%

    schnellere Lösung

    “Kaizo is an essential part of finding the root causes of areas we need to improve, then improving on that.”

    Foot Locker

FAQ

Häufig gestellte Fragen

Wo werden unsere Daten gespeichert?

Enterprise-Pläne umfassen individuelle Datenaufbewahrung und Speicherort. Kaizo ist SOC 2 und ISO 27001 zertifiziert, DSGVO-konform und bereit für den EU AI Act. Alle Details finden Sie im Trust Center.

Können wir eigene regulatorische Kriterien hinzufügen?

Ja. Eigene automatisierte Kriterien sind je nach Plan konfigurierbar, bis zu 50 bei Enterprise, und werden genauso bewertet wie jedes andere Kriterium.

Schließen Sie die Abdeckungslücke

Wir lassen Ihre Compliance-Kriterien über eine Stichprobe echter Konversationen laufen und zeigen Ihnen, was eine 3-%-Prüfung übersehen hätte.

Von globalen Supportteams genutzt

  • Foot Locker
  • SteelSeries
  • Canva
  • GetYourGuide
  • Instacart